
Petukiri ehk õngitsuskiri püüab panna sind kiirustades klikkima, maksma või oma andmeid sisestama. Kõige kindlam kaitse on kolm harjumust: peatu, kontrolli, teata. Kirjavigade järgi petukirja enam ära ei tunne. Riigi Infosüsteemi Ameti (RIA) andmetel kaotasid Eesti inimesed 2025. aastal petturitele 29 miljonit eurot – kolm korda rohkem kui aasta varem – ja pettused tulevad nüüd korrektses eesti keeles. Allpool on ohumärgid, mille järgi petukirja, -sõnumit ja -kõnet ära tunda, ning see, mida teha, kui oled juba klikkinud.
Mis on petukiri?
Petukiri on e-kiri, mis on saadetud kellegi teise nimel – panga, postifirma, maksuameti, sideoperaatori või sinu enda ülemuse –, et saada sinult raha, paroole või pangakaardi andmeid. Inglise keeles nimetatakse seda phishing ehk õngitsemine: pettur viskab õnge välja ja ootab, kes hammustab.
Pettur ei murra enamasti arvutit, vaid inimest. Ta ei pea leidma tarkvaras turvaauku, kui saab panna sind ise lingil klikkima ja andmed sisestama. Seepärast ei aita siin ainult viirusetõrje – aitab see, kui tead, millele tähelepanu pöörata.
7 ohumärki, et kiri on petukiri
- Kiirustamine või hirm. „Konto suletakse 24 tunni jooksul“, „pakk saadetakse tagasi“, „sinu nimel on tehtud kahtlane makse“. Kiirustamine on petturi peamine tööriist: kui sul pole aega mõelda, ei hakka sa ka kontrollima.
- Saatja aadress ei klapi. Nimi võib olla „Pakikeskus“ või sinu panga nimi, aga vaata aadressi, mis on nurksulgudes nime järel. Domeen (osa pärast @-märki) peab kuuluma sellele ettevõttele, kelle nimel kiri on saadetud.
- Link viib mujale, kui tekst ütleb. Vii hiir lingi või nupu kohale (telefonis vajuta pikalt) ja vaata, kuhu see tegelikult viib. Loe aadressi lõpust:
pakikeskus.ee.tolli-tasu.exampleei ole pakikeskuse leht, vaid leht domeeniltolli-tasu.example– „pakikeskus.ee“ on ainult selle algus. - Kiri küsib parooli, PIN-koodi, kaardiandmeid või Smart-ID kinnitust. Ükski pank, riigiasutus ega postifirma ei küsi e-posti teel pangakaardi andmeid ega PIN-koode. See üks märk on piisav, et kiri kõrvale panna.
- Ootamatu manus. Arve, mida sa ei oodanud, „saateleht“ .zip-failina või Wordi dokument, mis palub lubada makrod. Ära ava, vaid küsi saatjalt üle – mitte kirjale vastates, vaid helistades.
- Liiga hea pakkumine. Võit loosimises, kus sa ei osalenud, maksutagastus, kinkekaart, ootamatu pärandus. Kui pakkumine tundub liiga hea, et olla tõsi, siis see seda ka on.
- Korrektne eesti keel ei tähenda enam midagi. Varem andsid petukirja ära kohmakas tõlge ja grammatikavead. RIA küberturvalisuse aastaraamatu järgi varises 2025. aastal see keelebarjäär kokku: petturid kasutavad tehisaru ja kirjutavad puhast eesti keelt. Otsusta sisu, mitte keele järgi.
Näide: petukiri lahti võetud
Allpool on väljamõeldud, aga tüüpiline petukiri. Sellises kirjas võivad kõik seitse ohumärki olla korraga – päris elus piisab tavaliselt ühest-kahest.
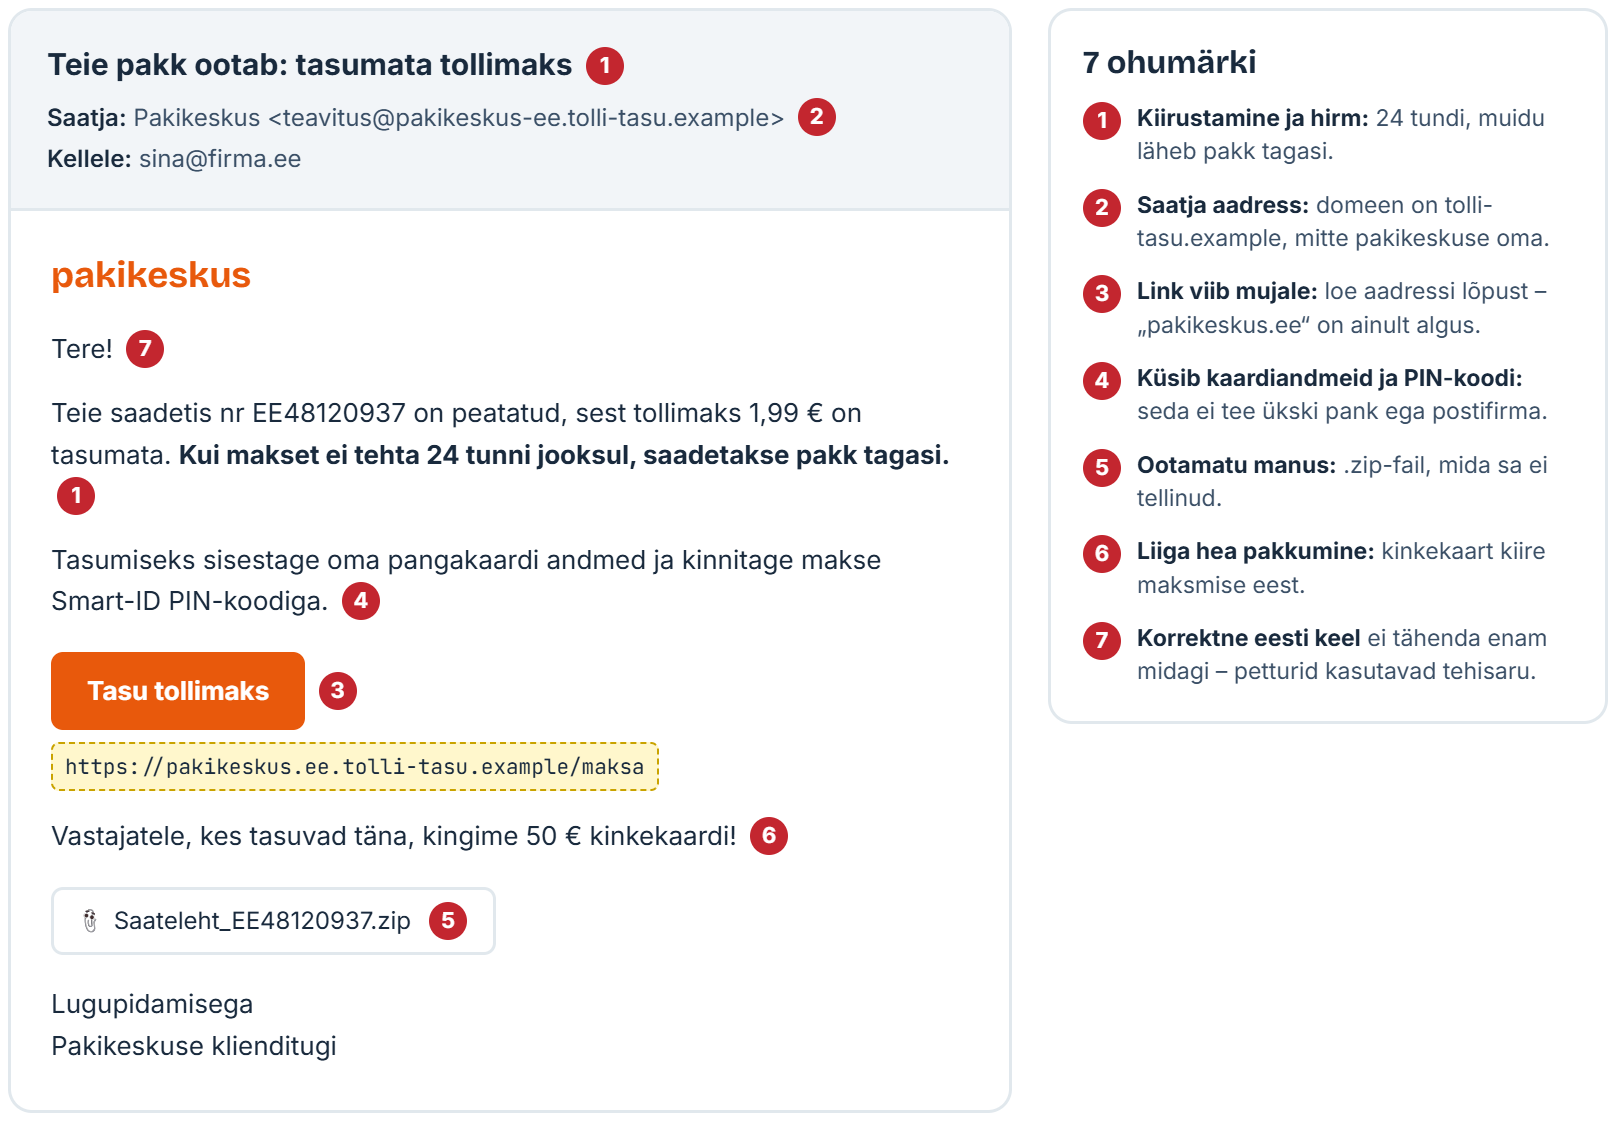
Pane tähele summat: 1,99 eurot. RIA aastaraamatu järgi on pakiteavitustega petukirjades tavaliselt kirjas, et tasuda tuleb vaid paar eurot – aga kui kaardiandmed on petturi käes, on tegelik kahju nii suur, kui kontojääk või limiit lubab.
Petusõnum ja QR-kood
Sama skeem käib ka SMS-i, WhatsAppi ja QR-koodi kaudu. Levinuimad on pakiteavitused („teie saadetis ootab, tasuge tollimaks“), parkimistrahvid ja maksutagastused. 2025. aasta jaanuaris levisid näiteks maksu- ja tolliameti nimel saadetud kirjad maksutagastusest, kus inimene suunati skaneerima QR-koodi, mis viis õngitsuslehele.
QR-kood on petturile mugav, sest koodi pealt ei näe, kuhu see viib. Kui telefon näitab pärast skaneerimist aadressi, loe see enne avamist läbi – samamoodi lõpust, nagu e-kirja linki. Pakifirma, pank ega maksuamet ei saada SMS-iga linki, kuhu sisestada kaardiandmeid.
Petukõne ja Smart-ID
2025. aastal tegid telefonipettused RIA andmetel hüppelise kasvu. Levinud on mitme kõne skeem: esimeses kõnes pakutakse näiteks hüvitise tagastamist või elektrimõõdiku vahetust ja palutakse midagi Smart-ID-ga kinnitada. Seejärel helistab „pangatöötaja“ või „politseinik“, kes ütleb, et eelmine kõne oli pettus, ning palub selle peatamiseks panka sisse logida ja PIN-koode sisestada. RIA kirjeldab juhtumit, kus mittetulundusühing kaotas selle skeemi tõttu üle 120 000 euro, ja juhtumit, kus petturid tegid ühe ettevõtte kontolt kahe tunni jooksul 52 väljamakset kokku 1,6 miljoni euro eest.
RIA soovitused telefonipettuse vältimiseks:
- Ära sisesta Smart-ID ega mobiil-ID PIN-koodi kellegi palvel. PIN1 võidakse küsida sinu tuvastamiseks ainult siis, kui oled ise panka helistanud.
- Ära vasta tundmatule välismaa numbrile, kui sa sellist kõnet ei oota.
- Ära lase end viia teise kanalisse, näiteks WhatsAppi.
- Kui palutakse paigaldada programm (näiteks AnyDesk), katkesta kõne.
- Kui sind kiirustatakse või hirmutatakse, lõpeta kõne ja aruta asi läbi kellegi usaldusväärsega. Helista ise panka numbril, mis on kirjas panga kodulehel või kaardi taga.
Arvepettus ja tegevjuhi pettus ettevõttes
Ettevõtte jaoks on kõige kallimad kirjad need, mis näevad välja nagu tavaline töö. RIA eristab kahte skeemi:
- Tegevjuhi pettus: raamatupidaja või finantsjuht saab kirja, mis paistab tulevat tegevjuhilt, palvega teha kiire ülekanne. Eesti Pärimusmuusika Keskuse raamatupidaja tegi selliste kirjade peale kolm makset ja kahju jäi üle 53 000 euro. Teises juhtumis palus „juht“ WhatsAppis osta kinkekaarte.
- Arvepettus: pikaajaliselt tarnijalt tuleb arve koos teatega, et pangakonto on muutunud. Kiri võib tulla tarnija päris aadressilt, kui tema postkast on kaaperdatud. RIA kirjeldab juhtumit, kus ettevõte maksis sellise arve peale umbes 50 000 eurot petturi kontole.
Kaks reeglit, mis mõlema vastu aitavad: iga kontonumbri muudatus kontrolli üle telefonitsi numbril, mis sul juba varem oli (mitte kirjas oleval), ja suuremad maksed kinnitavad kaks inimest. Kui raha on läinud välismaa panka, on seda tagasi saada väga raske.
Mida teha, kui juba klikkisid?
Ära häbene ja ära oota – iga minut loeb. Lingil klikkimine üksi ei ole tavaliselt veel õnnetus; oht algab siis, kui sisestasid andmed, kinnitasid midagi Smart-ID-ga või paigaldasid programmi.
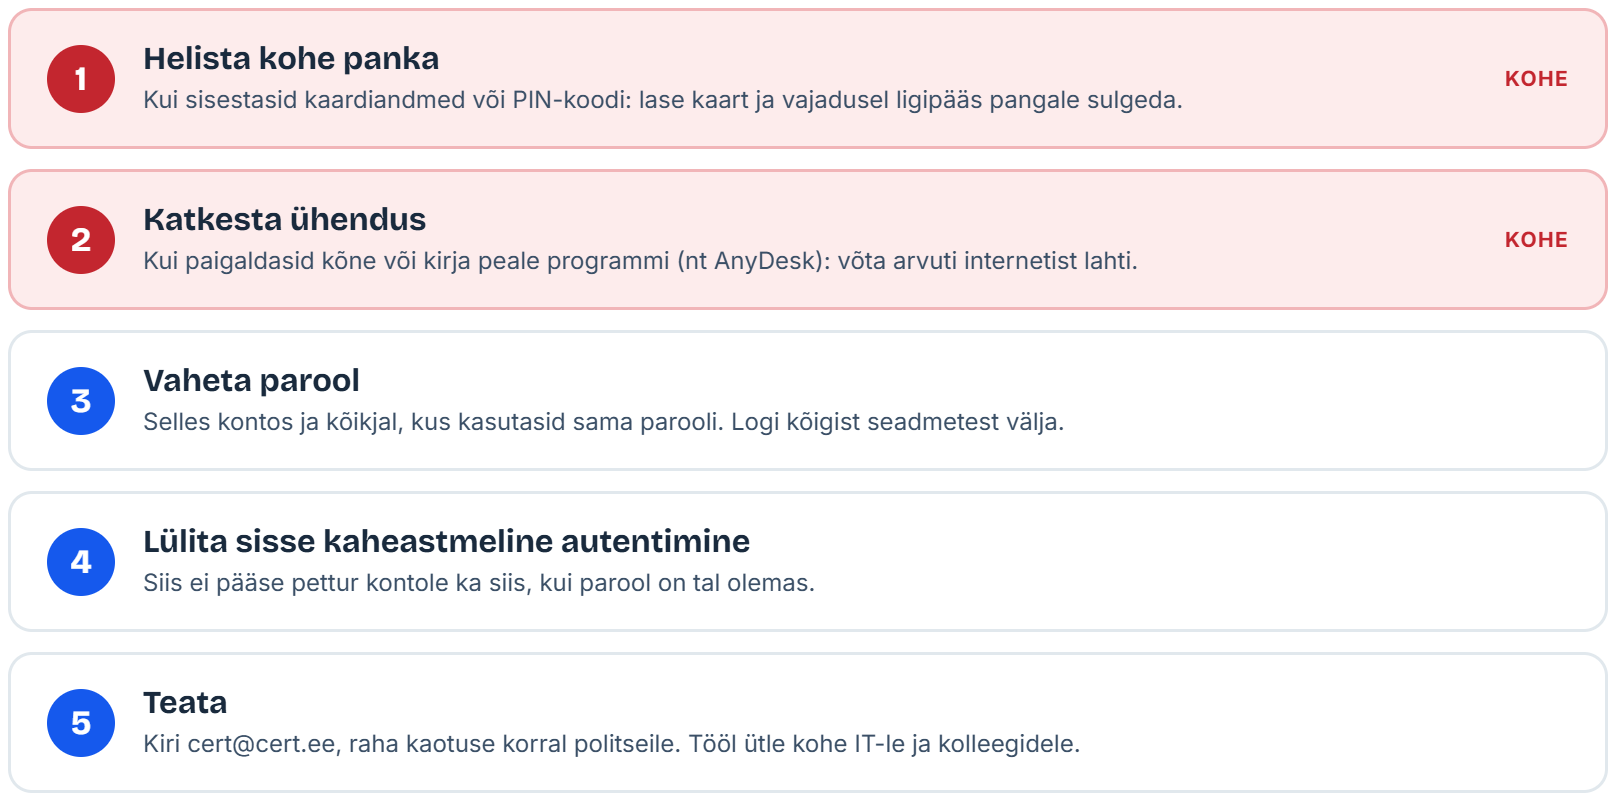
- Helista kohe panka, kui sisestasid kaardiandmed või PIN-koodi. Pank saab kaardi ja vajadusel internetipanga ligipääsu sulgeda.
- Võta arvuti internetist lahti, kui paigaldasid kõne või kirja peale mõne programmi.
- Vaheta parool selles kontos ja kõikjal, kus kasutasid sama parooli. Logi kõigist seadmetest välja.
- Lülita sisse kaheastmeline autentimine, et parool üksi petturile enam ei piisaks.
- Teata: saada petukiri aadressile cert@cert.ee, raha kaotuse korral esita avaldus politseile. Tööarvutis ütle kohe IT-le ja kolleegidele – sama kiri on tõenäoliselt jõudnud ka teisteni.
Kuhu petukirjast teatada?
- CERT-EE (RIA intsidentide käsitlemise osakond): saada kahtlane kiri edasi aadressile cert@cert.ee. Nii saab RIA petulehest teada ja teisi hoiatada.
- Postkastis: Gmailis ja Outlookis saab kirja märkida õngitsuskirjaks (Report phishing). See aitab filtril sarnaseid kirju edaspidi kinni püüda.
- Tööl: ettevõtte IT-tugi. Ära kustuta kirja enne, kui IT on selle näinud.
Korduma kippuvad küsimused
Kas petukirja avamine on ohtlik?
Tavaliselt mitte. Kirja lugemine üksi on enamasti ohutu, oht on lingis, manuses ja andmete sisestamises. Ära vasta kirjale – see annab petturile teada, et aadress on kasutusel.
Kas petukiri võib tulla tuttava aadressilt?
Jah. Kui tuttava või koostööpartneri postkast on kaaperdatud, tuleb petukiri tema päris aadressilt ja võib jätkata teie varasemat kirjavahetust. Sellepärast kontrolli rahaga seotud palveid alati telefonitsi.
Kas pank küsib kunagi PIN-koode?
Ei küsi e-kirja, sõnumi ega kõne teel. PIN1-koodi võidakse küsida sinu tuvastamiseks ainult siis, kui oled ise panka helistanud.
Kas tehisaru suudab kirjutada eesti keeles petukirja?
Jah, ja seda juba tehakse. RIA küberturvalisuse aastaraamatu järgi ei saa petukirja enam ära tunda halva eesti keele järgi. Seepärast loe kirja sisu: kas see kiirustab, küsib andmeid või raha?
Kuidas oma oskusi proovile panna?
RIA soovitab oma Kübertesti. Põhjalikumalt saad harjutada tasuta e-kursusel Küberturvalisus igapäevatöös, kus otsid ise petukirjadest ja kontoripildilt ohumärke üles.
Õpi petturist sammu võrra ees olema
Tasuta e-kursus Küberturvalisus igapäevatöös on mõeldud igale arvutikasutajale. Viies lühikeses teemaosas õpid ära tundma petukirju, petukõnesid ja arvepettusi, seadistama pikad paroolid ja kaheastmelise autentimise, hoidma töökohta ja seadmeid turvalisena ning teadma, mida tehisaru vestlusse mitte kleepida. Iga osa lõpeb lühikese testiga. Kursus sobib hästi ka terve kollektiivi jaoks – saada link kolleegidele edasi.
Allikad: RIA küberturvalisuse aastaraamat 2026 (lk 8, 10, 18–21), Maksu- ja Tolliamet: kuidas petukirja või -sõnumit ära tunda.
Järgmine postitus otse postkasti
- Kord kuus saadan uute postituste kokkuvõtte.
- Uutest tasuta e-kursustest kuuled esimesena.
- Töövõtted, mida õpetan ja ise kasutan.